Active Directoryを登録する(オンプレミスのActive Directoryサーバと連携する場合)
認証連携するActive Directoryサーバを登録します。
【参考】
この手順で作成するActive DirectoryアカウントはSPN(Service Principal Name)としてActive Directoryに登録されます。
SPNとはクライアントがサービスのインスタンスを一意に識別する名前で、実体はサービスの名前(ポート番号)、サービスを実行するコンピュータ、及びサービスを実行するアカウント(サービスアカウント)のマッピング情報です。
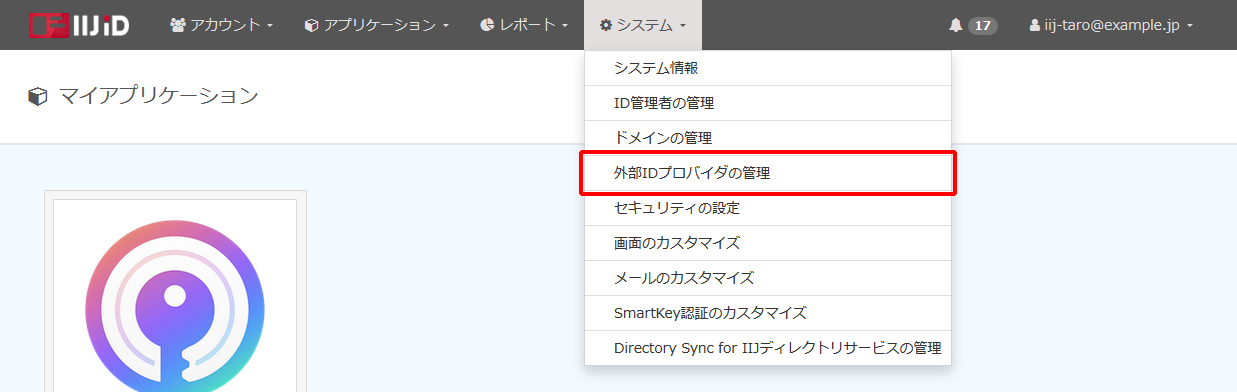
- 「システム」の「外部IDプロバイダの管理」をクリックします。
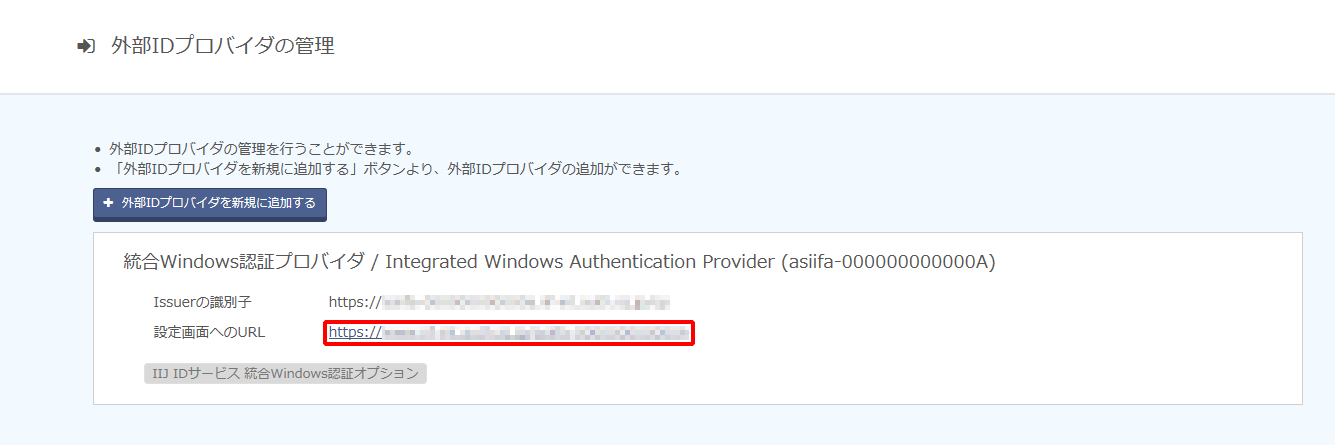
- 「統合Windows認証プロバイダ / Integrated Windows Authentication Provider」の「設定画面へのURL」に表示されるURLをクリックします。
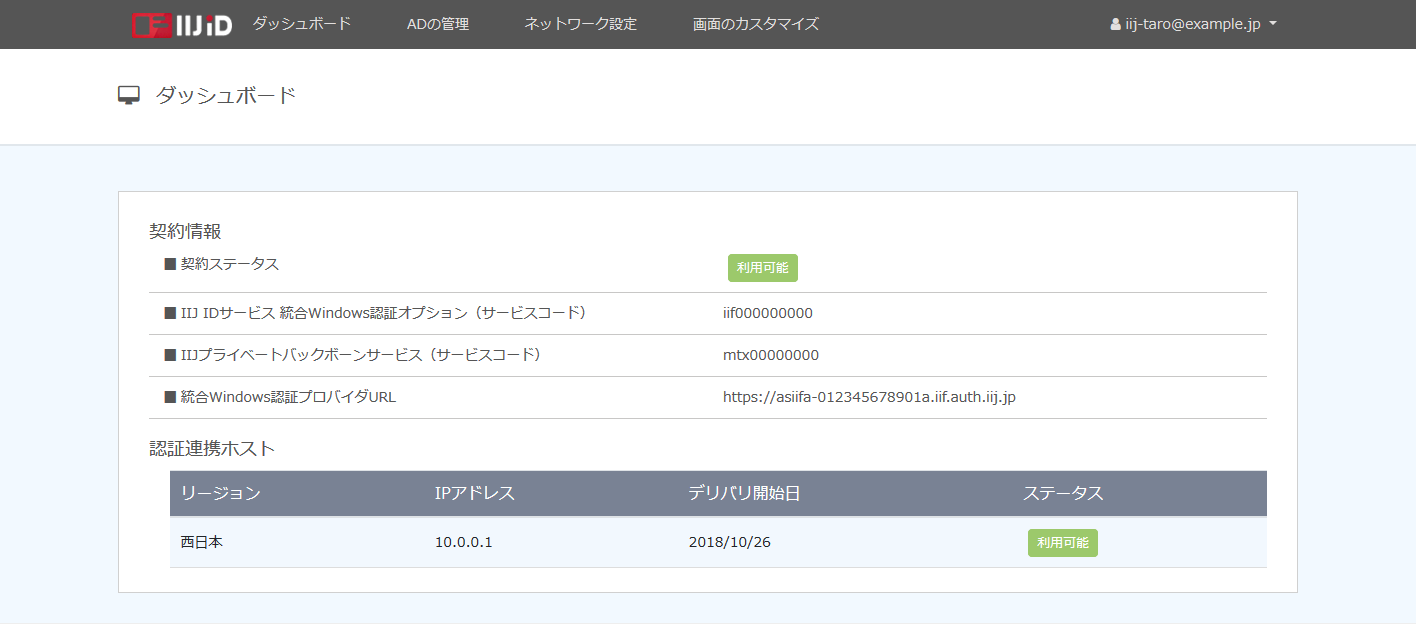
- 統合Windows認証プロバイダの設定画面のダッシュボードが表示されます。
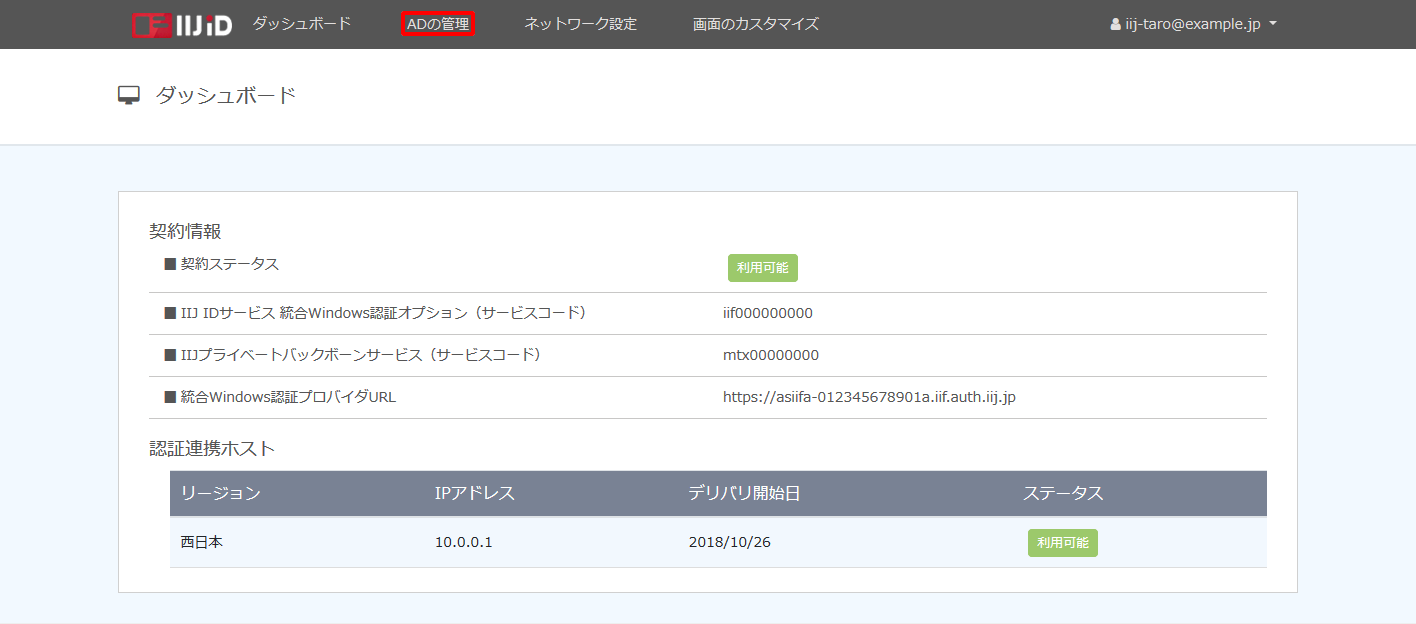
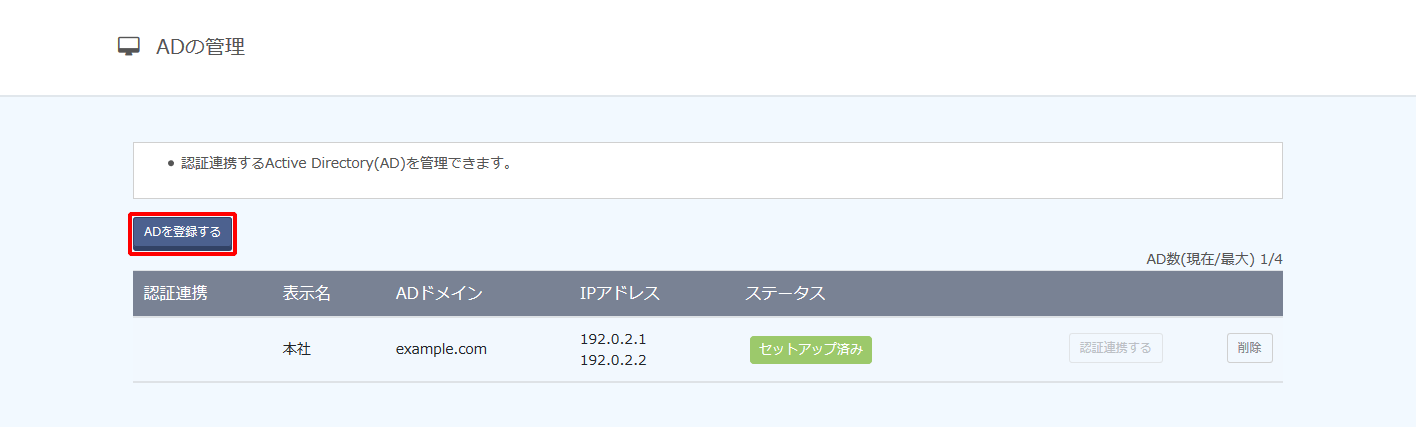
- 「ADの管理」をクリックします。
- 「ADを登録する」をクリックします。
「ADの情報を手動で入力する」を選択し、認証連携を行うActive Directoryの情報を入力します。
【参考】
複数のドメイン及びフォレストと連携する場合については、「Active Directoryのネットワークトポロジーについて」を参考にActive Directoryを構成してください。
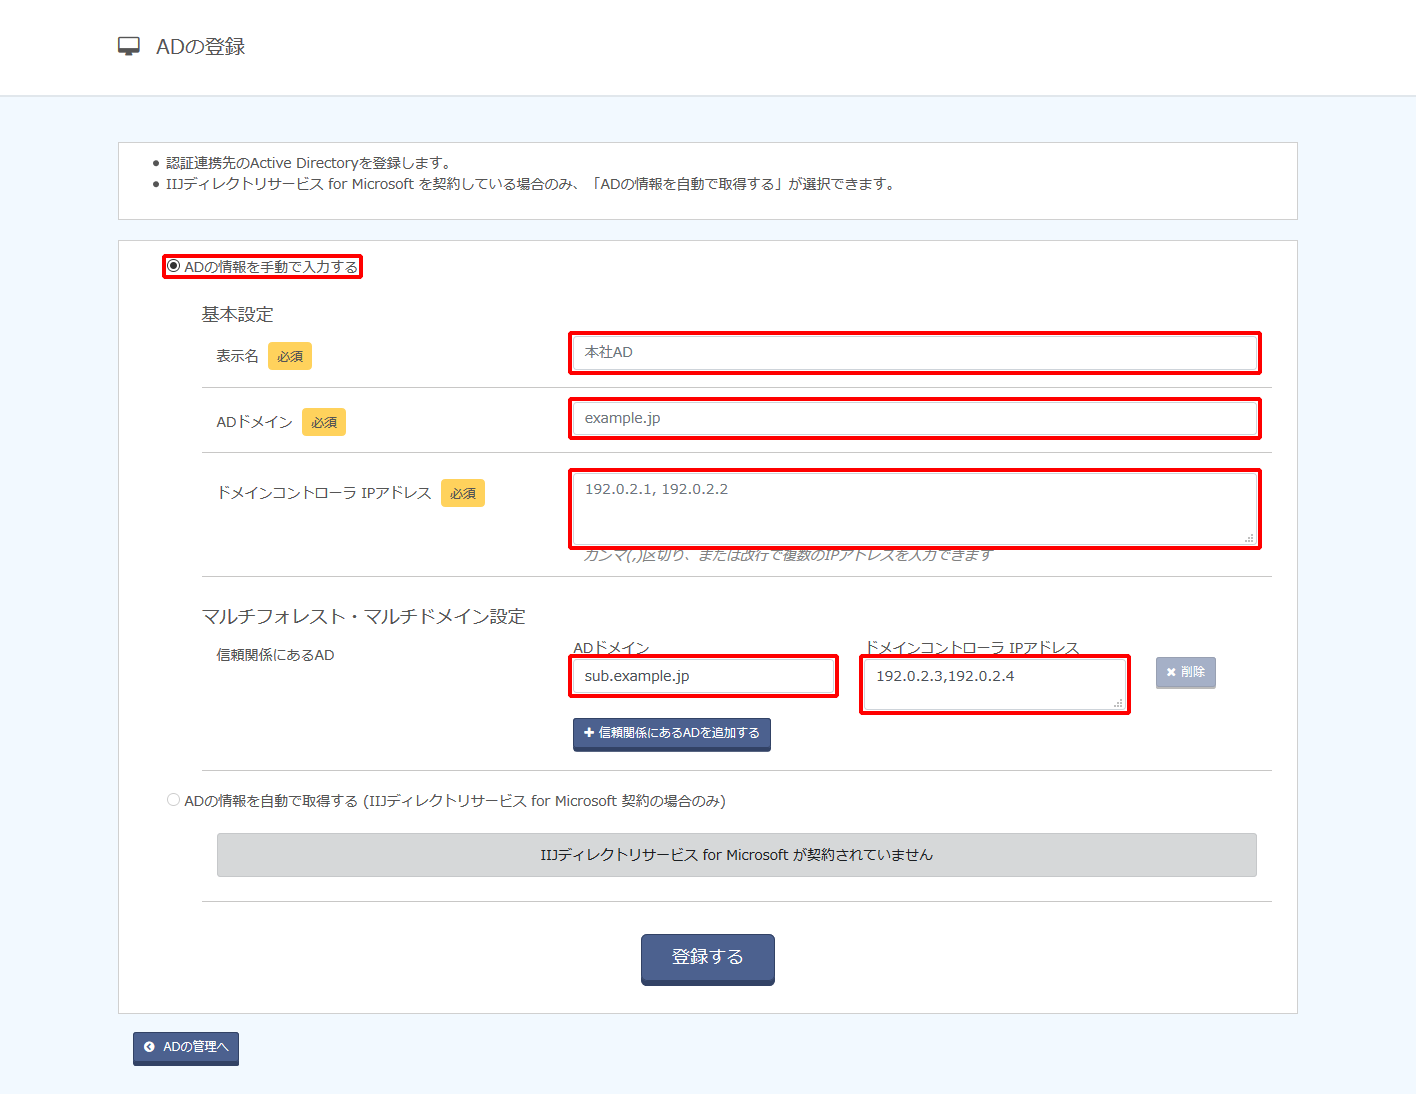
項目 必須 内容 例 基本設定 Active Directoryの情報を入力します 表示名 〇 本サービス内で表示される名前 本社AD ADドメイン 〇 Active Directoryのドメイン名 example.jp ドメインコントローラ IPアドレス 〇 ドメインコントローラのIPアドレス
複数入力する場合はカンマ(,)で区切ります
192.0.2.1,192.0.2.2 マルチフォレスト・マルチドメイン設定 信頼関係のあるActive Directoryドメインを入力します。登録したActive Directoryのユーザも本サービスと認証連携できます ADドメイン Active Directoryのドメイン名 sub.example.jp ドメインコントローラ IPアドレス ドメインコントローラのIPアドレス
複数入力する場合は、カンマ(,)または改行で区切ります
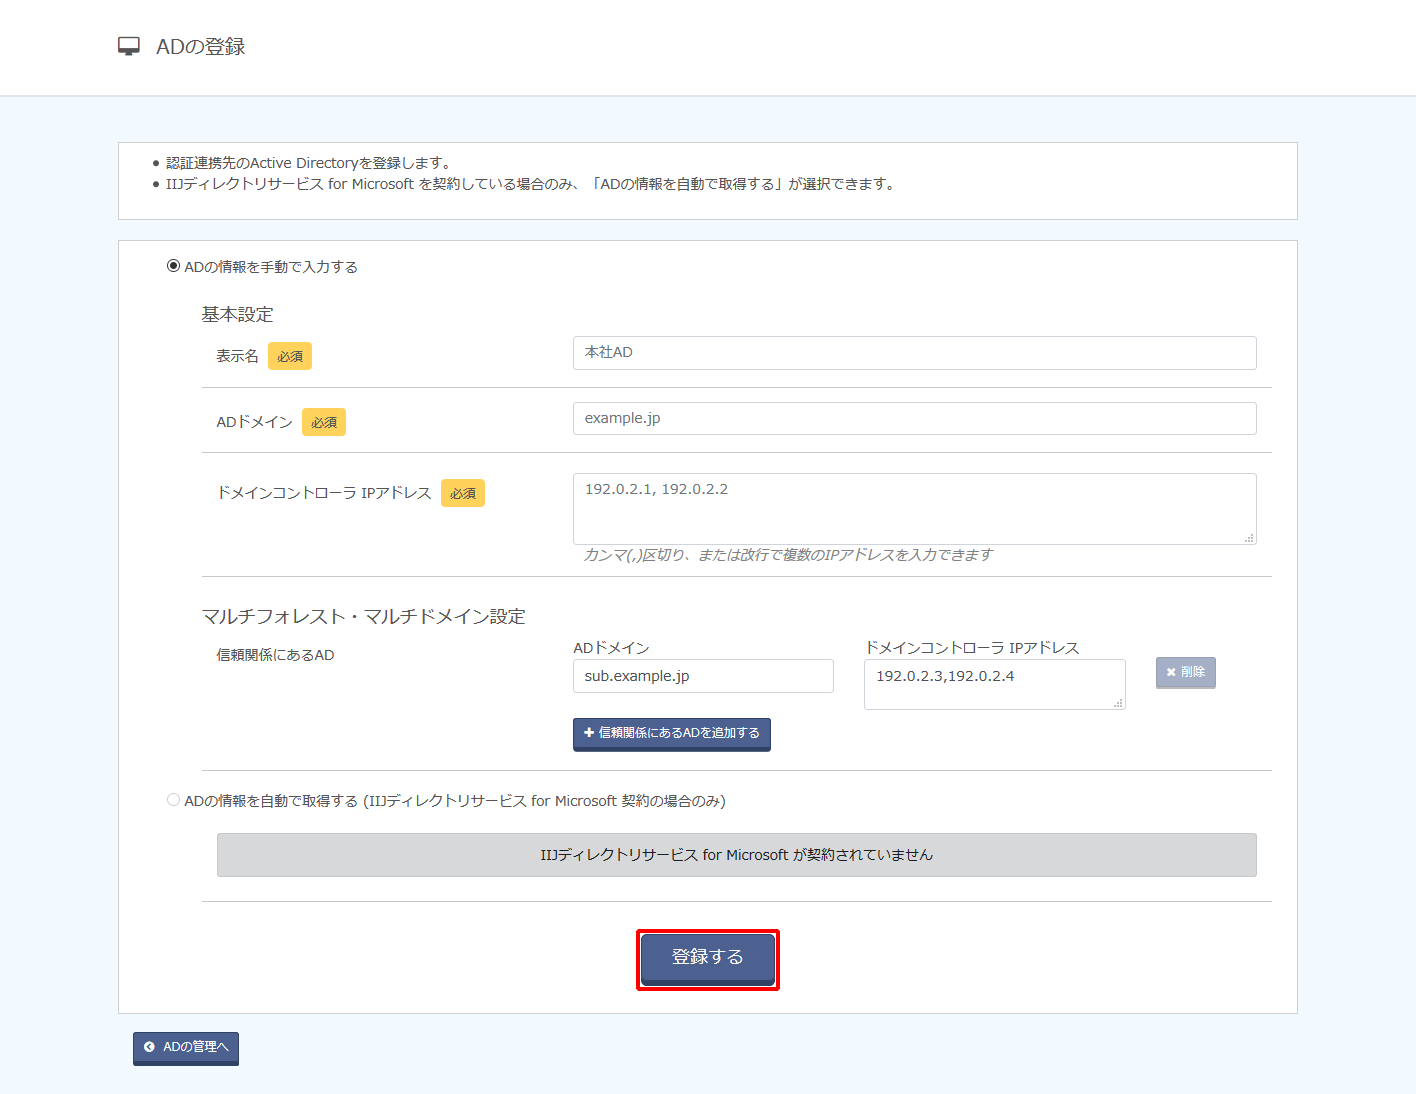
192.0.2.3, 192.0.2.4 - 「登録する」をクリックします。
登録したADの「セットアップ」をクリックします。
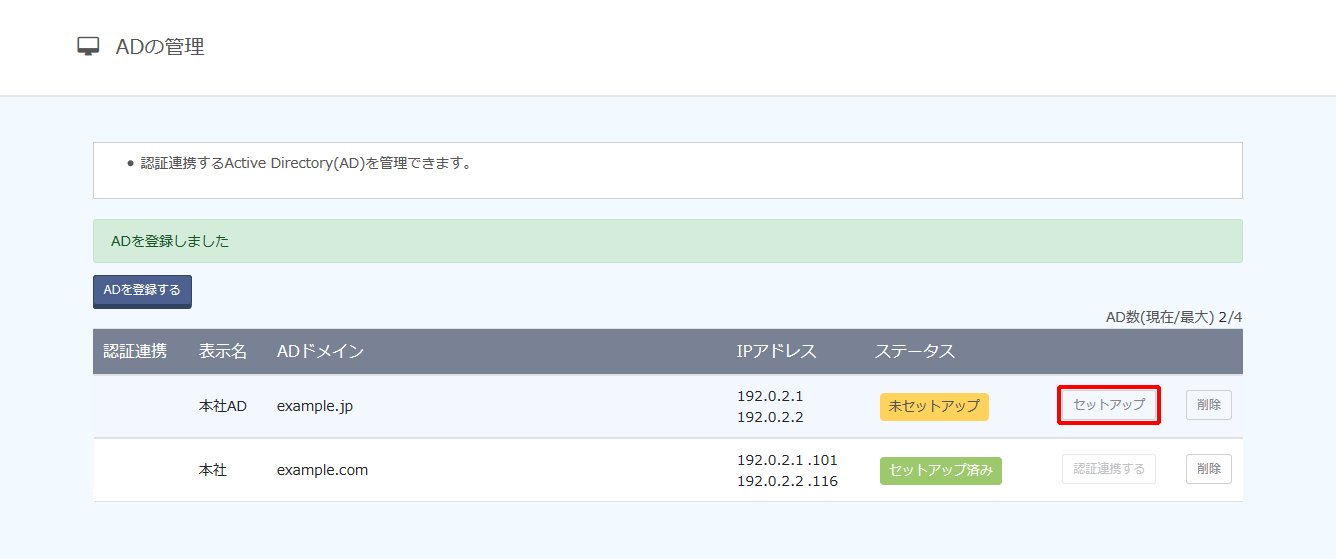
【参考】
画面に表示されている「セットアップ済み」のADサーバと同じADドメイン名のADサーバを登録している場合は、以後の手順は後述の「セットアップ済みのADサーバと同じADドメインのADサーバをセットアップする場合」をご覧ください
新規作成する統合Windows認証管理用ADアカウントの情報を入力し、「PowerShellスクリプトのダウンロード」をクリックします。
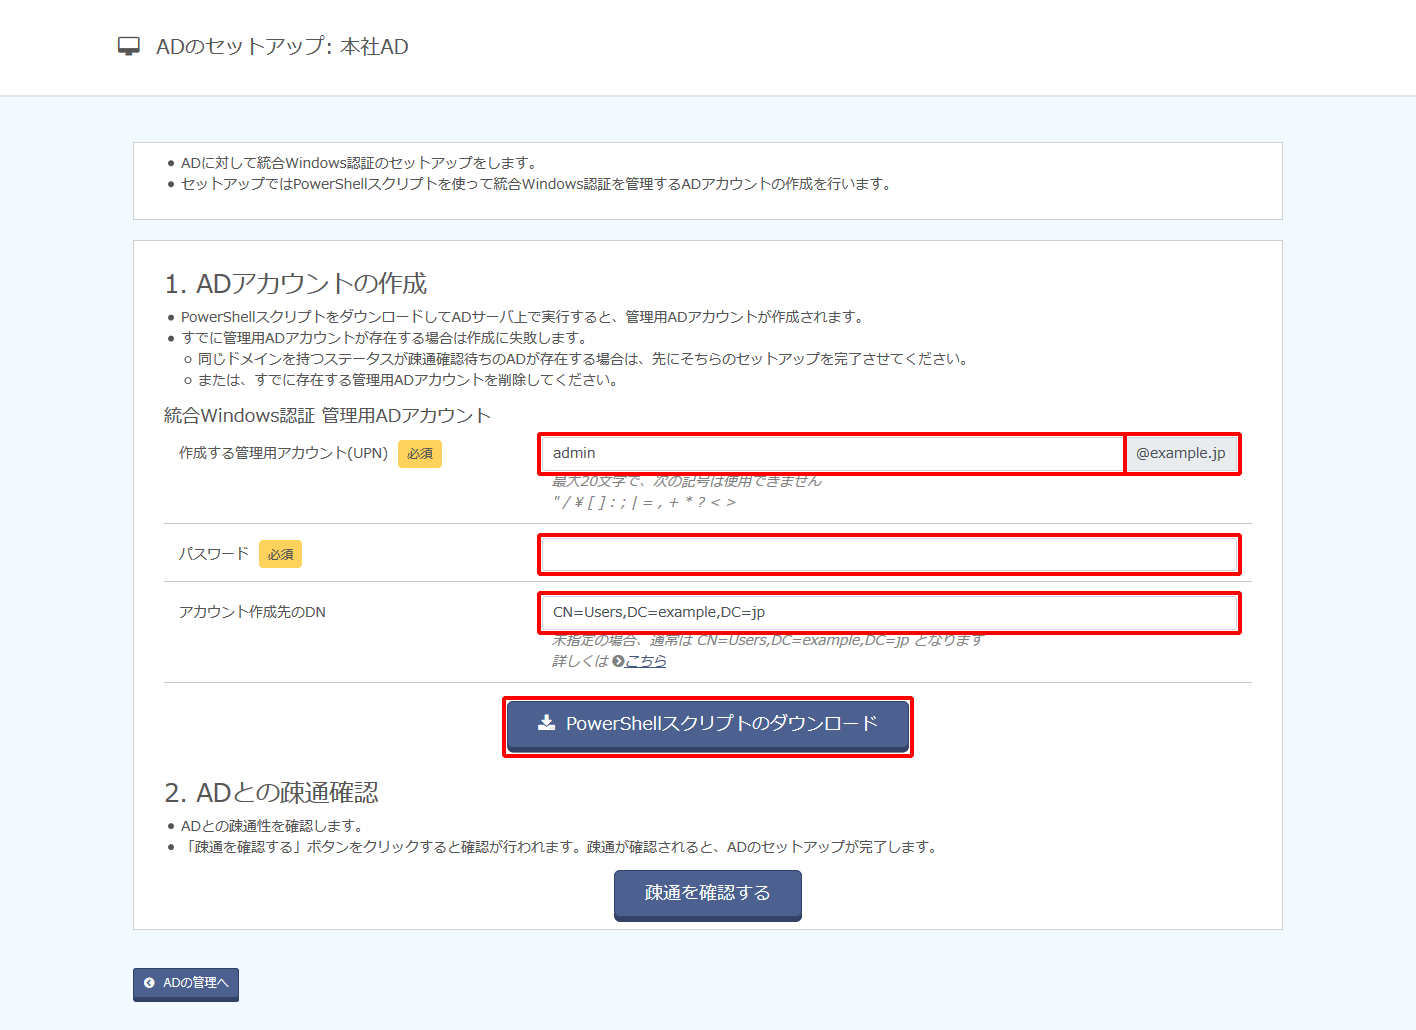
項目 必須 内容 例 作成する管理用アカウント(UPN) 〇 アカウントの名前を入力します admin パスワード 〇 アカウントのパスワードを入力します アカウント作成先のDN アカウントの作成先のDN(Distinguished Name)を入力します
空欄の場合、通常はUsersコンテナ(例: CN=Users,DC=example,DC=com)が作成先となります※1OU=people,DC=example,DC=com ※1 アカウントの作成はPowerShellのNew-ADUserコマンドで行われます。アカウントの作成先は、このコマンドのデフォルトの作成先となります。(参考 https://learn.microsoft.com/en-us/powershell/module/activedirectory/new-aduser?view=windowsserver2022-ps(英語))
Active Directoryサーバ上でPowerShellを管理者権限で起動し、以下のコマンドを実行します。
PS> powershell -ExecutionPolicy bypass -File '.\setup_spn.ps1'
【参考】
PowerShellスクリプトの実行時に以下のエラーが発生した場合、新規作成する統合Windows認証 管理用ADアカウントのパスワードがドメインコントローラのパスワードポリシーを満たしてるか確認してください。
手順9で設定したパスワードを入力して、PowerShellスクリプトを再度ダウンロードしてからコマンドを実行してください。New-ADUser : このパスワードはドメインで要求される長さ、複雑さ、または履歴の条件を満たしていません。
【注意】
ここで作成した統合Windows認証 管理用ADアカウントに対して、変更などの操作を行わないでください。以下の操作を行うと統合Windows認証が正常に行われなくなります。
- アカウントを削除する
- アカウントのパスワードを変更する
- アカウントを無効化する
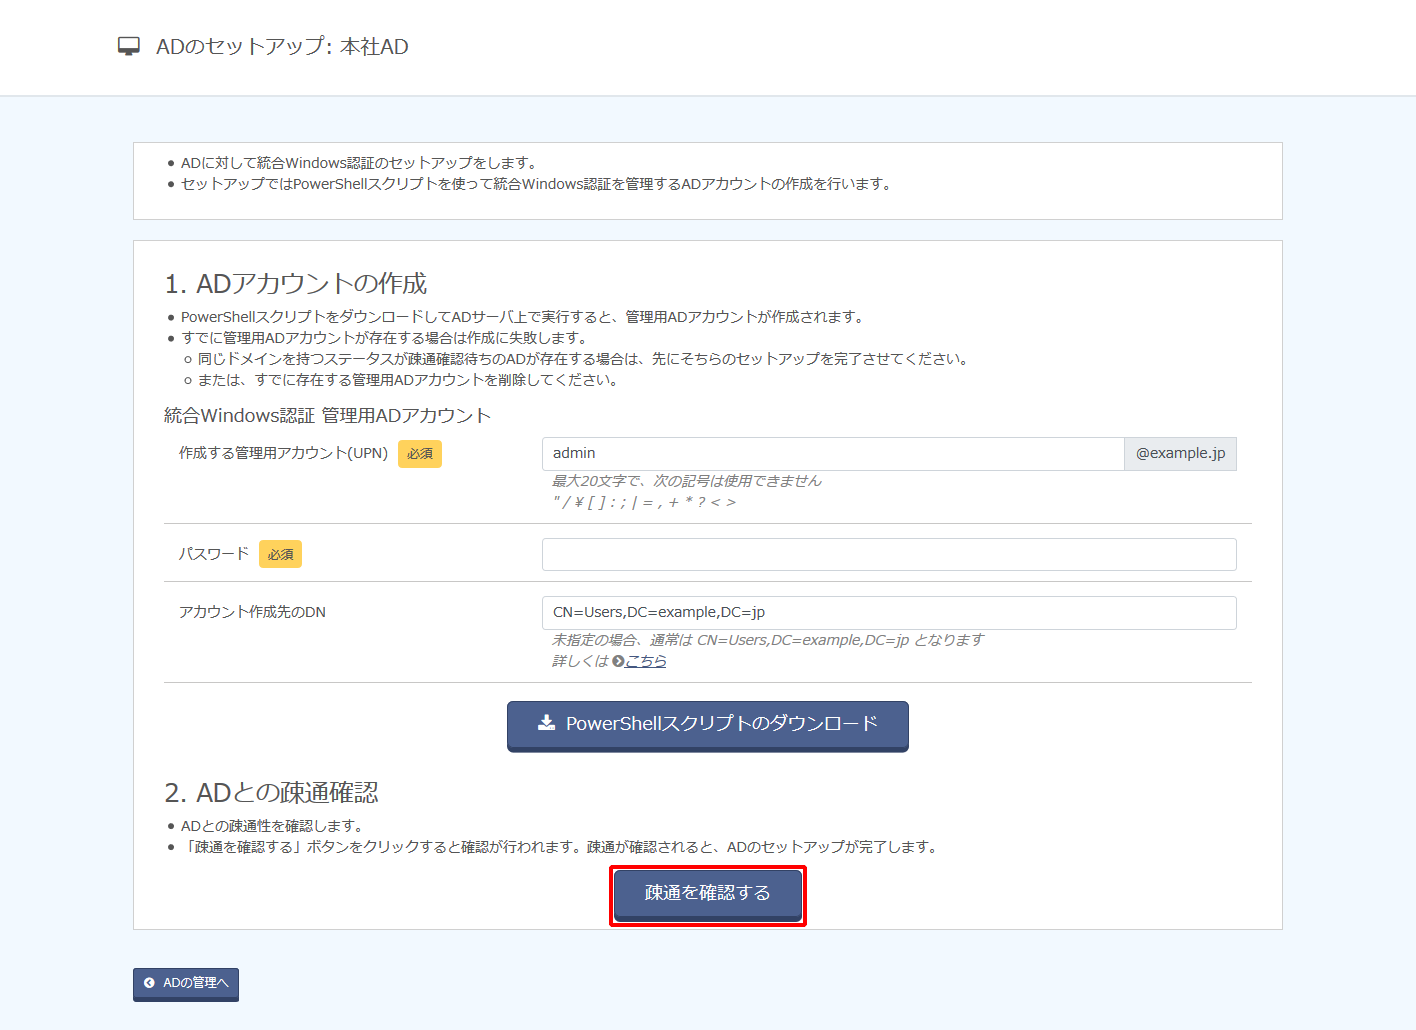
- 「疎通を確認する」をクリックし、IIJ IDサービスからActive Directoryへの疎通を確認します。
セットアップ済みのADサーバと同じADドメインのADサーバをセットアップする場合
ADサーバのリプレースなどの対応で、手順8の画面に表示される「セットアップ済み」のADサーバと同じADドメインのADサーバを登録する場合、手順8で新しいADサーバの「セットアップ」をクリックすると以下画面が表示されます(条件に一致しない場合は、上記の手順9以降の画面が表示されます)。
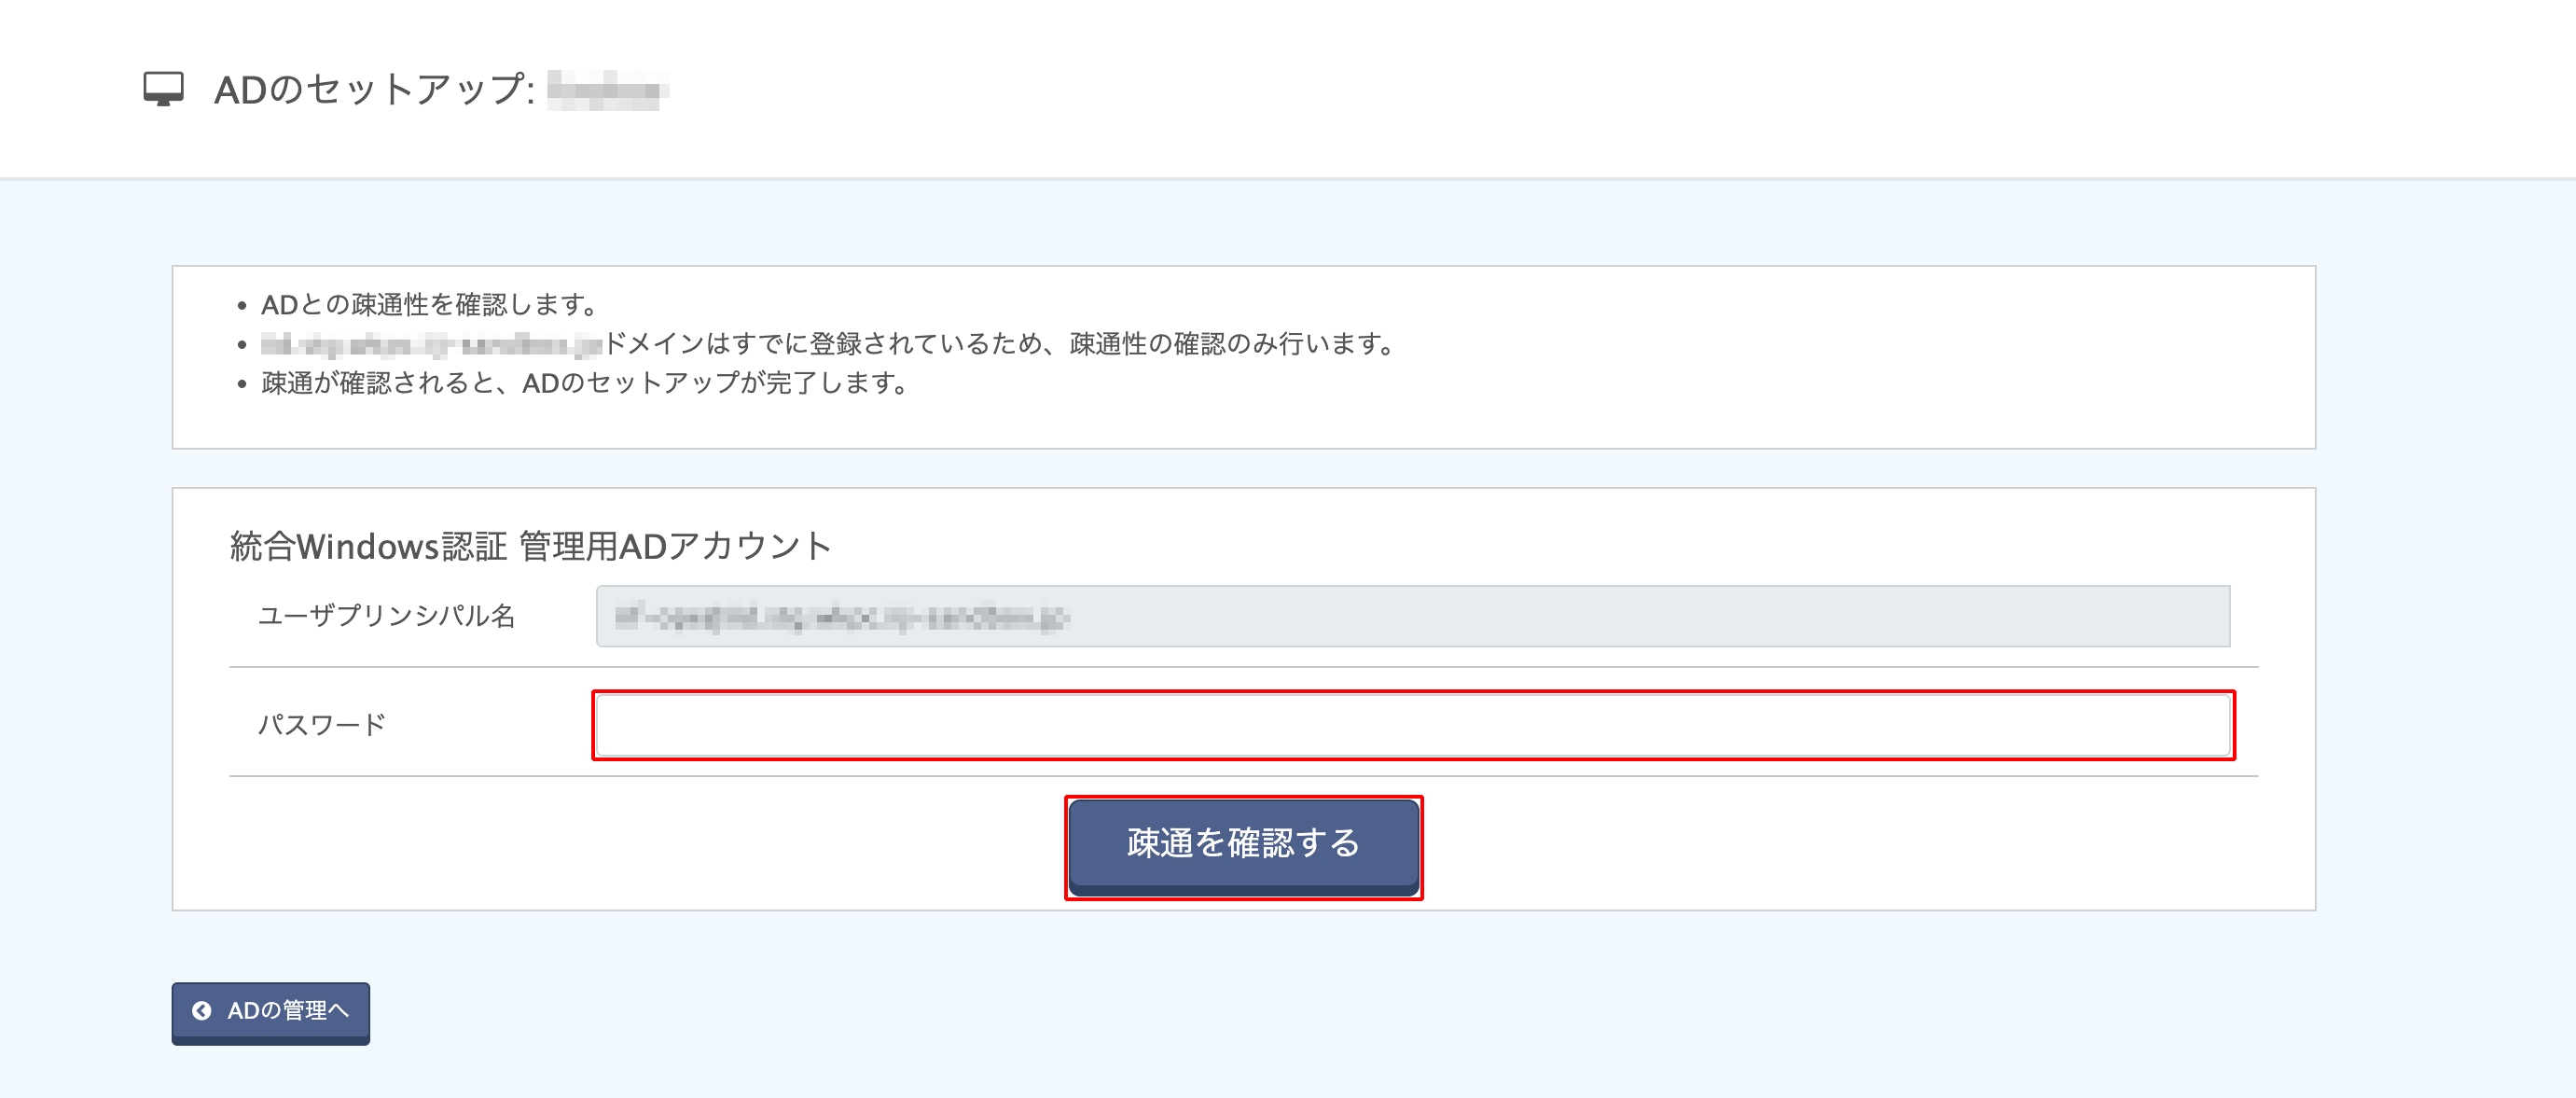
同ADドメイン名の「セットアップ済み」ADサーバで利用している「統合Windows認証 管理用ADアカウント」を、新しいADサーバでもそのまま利用することになります。
パスワードを入力して「疎通を確認する」をクリックし、疎通が成功すれば新ADサーバのセットアップは完了です。